
Niemand wollte als Kind CISO werden.
Als Kind wollte man Feuerwehrfrau werden oder Astronaut. Heute verantwortest du Informationssicherheit, schreibst Richtlinien und sammelst Nachweise, und bemerkt wird die Arbeit erst, wenn etwas schiefgeht. Wir machen daraus eine Aufgabe, auf die man stolz sein kann: mit ISO 27001, GAP-Analyse und externem ISB für Unternehmen und einem Programm für die Menschen, die das verantworten.
Auf dem Papier seid ihr sicher.
Fünf Befunde, die wir in Audits und GAP-Analysen immer wieder sehen. Jeder davon landet am Ende auf demselben Schreibtisch.
Audit
Zwei Wochen vor dem Audit sucht das halbe Haus Nachweise zusammen.
ISO 27001 ohne Höllenwoche vor dem AuditStandort
Die GAP-Analyse endet als Tabelle mit 200 roten Zellen, und keiner weiß, wo man anfangen soll.
Wie die GAP-Analyse abläuftTechnik
Zertifiziert, aber 22 Global Admins und die Mehrfaktor-Anmeldung nur teilweise an.
Der Fall mit den 22 Global AdminsRisiken
Das Risikoregister liest außer dem ISB niemand.
Warum dein Risikoregister niemanden interessiertFachbereiche
Die Fachbereiche umgehen Security, weil die Regeln nicht zu ihrer Arbeit passen.
Warum Fachbereiche Security umgehen
Du kannst jetzt noch einen Ordner anlegen.
Oder du gehst die Sache anders an. Die Entscheidung liegt bei dir, wir hätten da eine Empfehlung.
Wenn bei euch alle für Sicherheit zuständig sind, ist es niemand.
In vielen Firmen hängt das Thema an der IT-Leitung, nebenbei und ohne schriftlichen Auftrag.
Wenn bei euch niemand Zeit und Mandat für die Rolle hat, übernimmt sie jemand von uns als externer ISB oder CISO. Mit schriftlichem Auftrag, strategisch oder operativ.
- Für
- Unternehmen ohne interne Kapazität für die Rolle
- Ergebnis
- Jemand, der die Rolle mit schriftlichem Auftrag ausfüllt
- Aufwand
- nach Aufgaben, Einarbeitung und laufende Betreuung getrennt
200 rote Zellen in einer Tabelle sind noch keine Analyse.
So enden viele GAP-Analysen: Alles ist rot, und keiner weiß, wo man anfängt.
In der GAP-Analyse prüfen wir Dokumente, Rollen und gelebte Abläufe und sagen euch, welche Lücken zählen und was zuerst drankommt.
- Für
- Unternehmen, die wissen wollen, wo ihr ISMS steht
- Ergebnis
- Management Summary und priorisierte Roadmap
- Aufwand
- meist drei bis vier Beratungstage
Was aus 200 roten Zellen wird
Zieh den Hebel und sieh, wie aus einer Liste offener Punkte eine Roadmap mit Reihenfolge wird.
| Thema | Gefühl | Wer | Bis wann |
|---|---|---|---|
| Zugriffsrechte regelmäßig prüfen | unklar | ||
| Wiederherstellung aus dem Backup testen | unklar | ||
| Risikobewertung durch die Leitung | unklar | ||
| Notfallhandbuch aktualisieren | unklar | ||
| Sicherheitsanforderungen an Lieferanten | unklar | ||
| Schulungsnachweise führen | unklar | ||
| Leitlinie im Haus bekannt machen | unklar | ||
| Regeln für mobiles Arbeiten | unklar |
Frei erfundenes Muster. Welche Themen bei euch relevant sind, ergibt sich aus Scope, Nachweisen und Gesprächen.
Seit Montag bist du ISB, und keiner hat dir gesagt, was das heißt.
Die Rolle kommt oft per Mail. Das Handwerk dazu kommt nicht mit.
Im ISO 27001 Bootcamp lernst du das Fundament in einer kleinen Gruppe: ein bis zwei Wochen Vorbereitung online, dann zwei Praxistage. Was dort passiert, verraten wir nicht.
- Gruppe
- vier bis sieben Personen
- Vorbereitung
- ein bis zwei Wochen online
- Präsenz
- Tag 1 acht Stunden, Tag 2 sechs Stunden
Wer vor jedem Audit eine Höllenwoche braucht, hat sein ISMS für den Auditor gebaut.
Zwei Wochen vor dem Termin sucht das halbe Haus Nachweise zusammen, danach ruht alles bis zum nächsten Jahr.
Wir bauen euer ISMS mit eurem Team auf, nach ISO 27001, BSI-Grundschutz oder TISAX®, so dass es im Alltag läuft. Ihr versteht die Entscheidungen und könnt das System danach selbst betreiben.
- Für
- Unternehmen, die ISO 27001, BSI-Grundschutz oder TISAX® umsetzen
- Ergebnis
- Ein ISMS, das euer Team selbst betreiben kann
- Rhythmus
- meist eine Stunde pro Woche gemeinsam, dazwischen Aufgaben im Team
Höllenwoche vor dem Audit oder ein ruhiges Jahr?
Dieselbe Arbeit, anders verteilt. Schau dabei auch, was beim Helden ankommt.
Auch mit Zertifikat haben wir schon 22 Global Admins gefunden.
Ein Zertifikat sagt, dass das System geprüft wurde. Ob es wirkt, zeigt erst ein genauer Blick.
Im internen ISO 27001 Audit prüfen wir, ob euer ISMS wirkt, bevor es die Zertifizierungsstelle tut. Mit Feststellungen, die euer Team versteht und bearbeiten kann.
- Für
- Unternehmen mit ISMS, die vor dem Zertifizierungsaudit Klarheit wollen
- Ergebnis
- Auditbericht mit nachvollziehbaren Feststellungen
Dein Risikoregister liest niemand, solange es nach Technik klingt.
Fachlich stimmt alles. Entscheiden kann die Geschäftsführung trotzdem nur, was sie versteht.
Das Programm From CISO to Hero ist für CISOs und ISBs, die fachlich mehr können, als im Unternehmen ankommt. Wir arbeiten an Handwerk, Sprache und Haltung, an echten Situationen aus deinem Alltag, bis die Geschäftsführung dich als Sparringspartner an den Tisch holt.
- Für
- CISOs, ISBs und Sicherheitsverantwortliche
- Woran
- Handwerk, Sprache und Haltung
- Wie
- an echten Situationen aus deinem Alltag
Dasselbe Risiko in zwei Sprachen
Fachlich ist an keiner der beiden Fassungen etwas falsch. Entscheiden kann die Geschäftsführung aber nur über die zweite. Dreh die Karten um.
Beispiele zur Veranschaulichung, nicht aus einem Kundenprojekt.
Sechs Teile, und aus der Rolle, für die sich niemand meldet, wird die, auf die sich alle verlassen.
So sieht dieselbe Firma aus, wenn jemand den Job richtig macht.
Die fünf Befunde vom Anfang, so wie sie aussehen können, wenn das ISMS im Alltag funktioniert.
Audit
Zwei Wochen vor dem Audit sucht das halbe Haus Nachweise zusammen.
Nachweise entstehen im Alltag. Das Audit ist ein Termin im Kalender, keine Ausnahmewoche.
Standort
Die GAP-Analyse endet als Tabelle mit 200 roten Zellen, und keiner weiß, wo man anfangen soll.
Eine Roadmap mit Reihenfolge: was zuerst kommt, wer es macht und woran man sieht, dass es erledigt ist.
Technik
Zertifiziert, aber 22 Global Admins und die Mehrfaktor-Anmeldung nur teilweise an.
Technische Lücken stehen in der Risikobewertung, mit verantwortlicher Person und Termin.
Risiken
Das Risikoregister liest außer dem ISB niemand.
Die Geschäftsführung entscheidet über die wichtigsten Risiken, jedes in zwei Sätzen erklärt.
Fachbereiche
Die Fachbereiche umgehen Security, weil die Regeln nicht zu ihrer Arbeit passen.
Regeln, mit denen die Fachbereiche arbeiten können, und eine Ansprechperson, die Entscheidungen vorbereitet.
Gute Informationssicherheit bemerkt niemand, und genau das ist das Ziel.
Seit 2016 sorgen wir dafür, dass in Unternehmen nichts passiert, worüber später jemand reden muss. Zwei Fragen hören wir dabei am häufigsten. Beide lassen sich hier in ein paar Klicks einordnen, es wird nichts gesendet.
Seit 2016
- durchgeführte Audits
- 70
- begleitete Zertifizierungen
- 30
- betreute Kunden
- 130
Jeweils mehr als die genannte Zahl.
NIS2-Kurzcheck
Erste Einordnung in vier Angaben. Es wird nichts gesendet.
Wähle einen Bereich und gib die Zahl der Beschäftigten an.
Keine Rechtsberatung. Bei Grenzfällen die Einordnung mit Fachstellen oder Rechtsberatung abstimmen.
Organisationen, für die wir schon im Einsatz waren
Mitglied in Verbänden und Initiativen
Helden fallen nicht vom Himmel, diese vier bilden sie aus.
Wir hören zu, diskutieren und übernehmen Verantwortung, beim Kunden genauso wie untereinander.
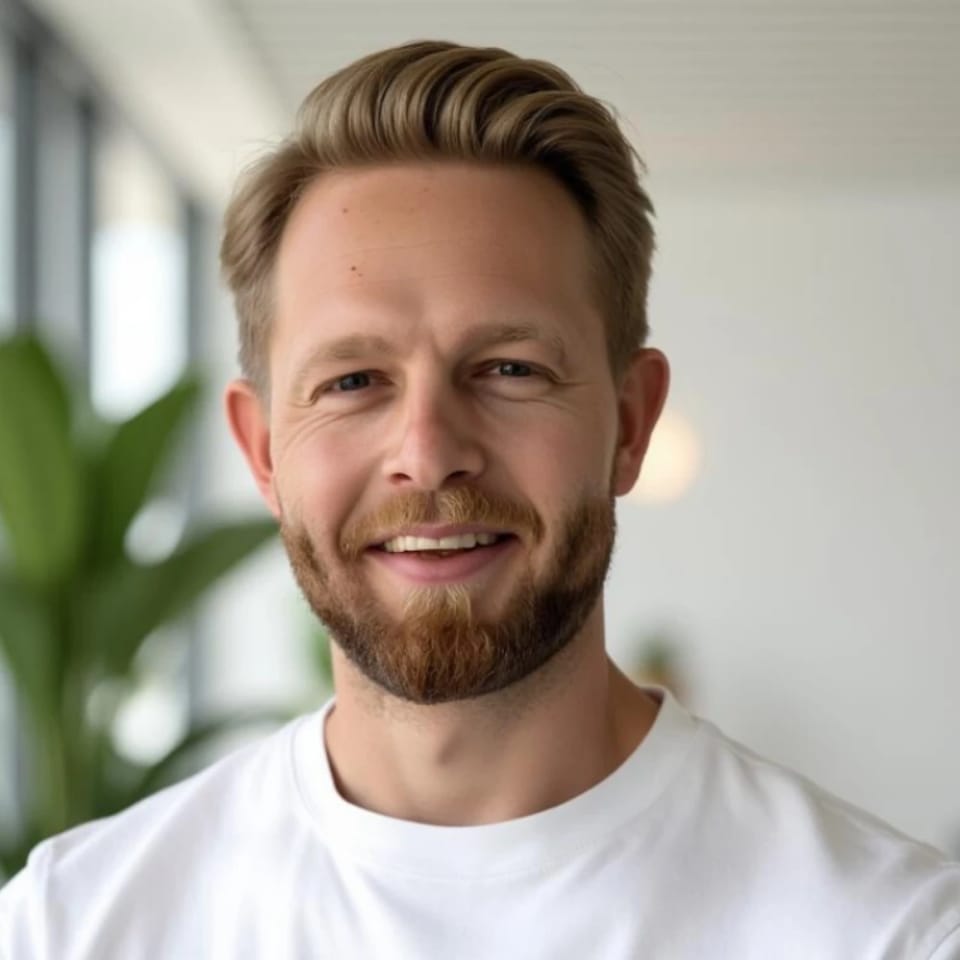
Florian Zegar
Strategy & Consulting
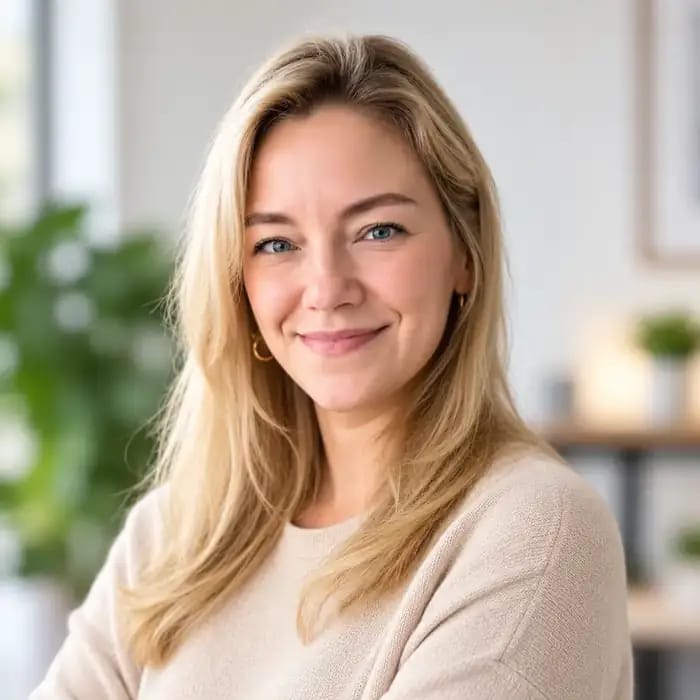
Christina
Impact & Consulting
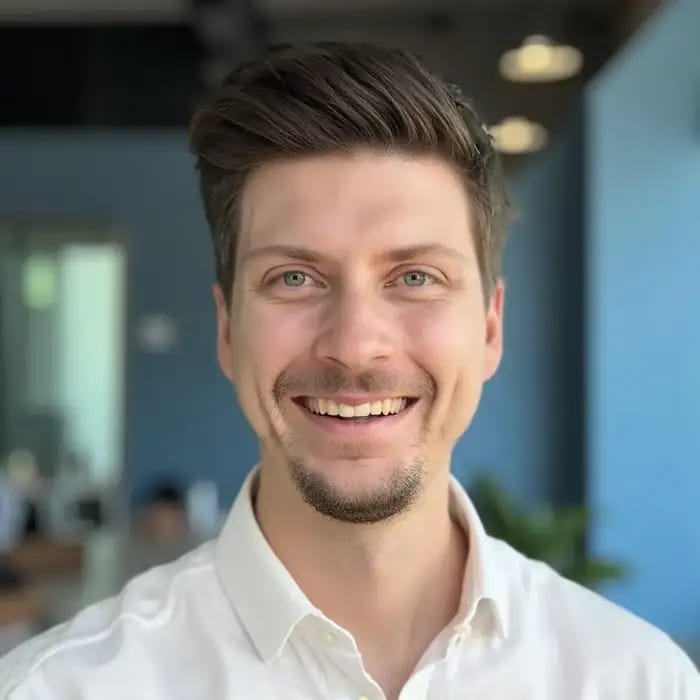
Gero
Consulting & Tech
Alex
People & Strategy


Das Buch für alle, die im Unternehmen nicht mehr der Bremser sein wollen.
Florian Zegar über den Weg vom technischen Wächter zur Person, die Risiken in Entscheidungen übersetzt und im Unternehmen gehört wird.
Akte From CISO to Hero
vertraulich
Acht Seiten, freigegeben zum Lesen. Kein Download, keine E-Mail.
Auftrag
- Ausgangslage: Du kannst fachlich viel. Im Unternehmen kommt davon zu wenig an.
- Ziel: Die Geschäftsführung holt dich als Sparringspartner an den Tisch.
- Ausrüstung: acht Kapitel über Sprache, Budget, Krisen und die eigene Rolle.
Ein paar Kapitel
- Der CISO ohne Königreich
- Die fünf Fallen
- Die Sprache der Geschäftsführung
- Budget durchsetzen
- Wenn es brennt
- Der CISO als Marke
- Die Psychologie der Sicherheit
- Werkzeuge für die Praxis
Was vor dem ersten Gespräch fast alle fragen
Wo fangen wir an, wenn wir noch kein ISMS haben?
Am Anfang stehen dein Unternehmen, eure Risiken und das Ziel. Gemeinsam klären wir, welche Bereiche das ISMS abdecken soll, was schon vorhanden ist und wer intern Verantwortung übernimmt. Eine GAP-Analyse kann helfen, daraus die nächsten Schritte abzuleiten. Du musst vor dem ersten Gespräch noch keine fertige Dokumentation haben.
Was kostet eine ISO 27001 Zertifizierung?
Einen pauschalen Gesamtpreis gibt es nicht. Entscheidend sind unter anderem Geltungsbereich, Unternehmensgröße, Standorte und euer aktueller Sicherheitsstand. Plane Beratung, interne Arbeitszeit, erforderliche Maßnahmen und das Audit der unabhängigen Zertifizierungsstelle getrennt ein. Mehr dazu im Artikel Was kostet ein ISMS?
Wie lange dauert die Einführung eines ISMS?
Das hängt von eurem Ausgangspunkt und den verfügbaren Kapazitäten ab. Klare Zuständigkeiten, schnelle Entscheidungen und Zeit für die Umsetzung bestimmen das Tempo. Im ersten Schritt klären wir deshalb Ziel, Scope und Ressourcen, bevor wir einen Zeitplan festlegen. Den Ablauf beschreibt ISO 27001 einführen.
Wie viel muss unser internes Team selbst übernehmen?
Beim gemeinsamen ISMS-Aufbau braucht ihr interne Verantwortliche und Zeit für die Umsetzung. Wir liefern Vorlagen, erklären die Anforderungen und prüfen die Ergebnisse mit euch. Fehlt dafür dauerhaft Kapazität, klären wir, ob ein externer ISB sinnvoller ist.
Arbeitet ihr remote oder auch bei uns vor Ort?
Beides. Viele Abstimmungen und gemeinsame Reviews funktionieren remote. Für Themen wie Scope, Risikomanagement oder Audits kommen wir bei Bedarf vor Ort. Den Rhythmus stimmen wir auf eure Situation und die verfügbaren Kapazitäten ab.
Brauchen wir einen internen oder einen externen CISO?
Entscheidend sind eure Risiken, die Komplexität des Unternehmens und die verfügbare Expertise. Ein interner CISO kennt Organisation und Entscheidungswege aus dem Alltag, ein externer bringt Fachwissen und zusätzliche Kapazität ein. Auch eine Kombination ist möglich. In jedem Modell müssen Mandat, Aufgaben und Verantwortung klar sein. Mehr dazu: Du brauchst vielleicht keinen CISO.

Den Weg zum Helden kannst du auch spielen.
Ein Plattformspiel mit Highscore. Fähigkeiten sammeln, Artefakte finden, am Ende wartet der CERT Auditor. Die Figur auf dieser Seite stammt von dort.
Zum SpielDen nächsten Ordner kannst du auch morgen noch anlegen.
Heute reichen 30 Minuten für Lage und Ziel. Danach weißt du, welcher nächste Schritt sinnvoll ist und ob wir dafür die Richtigen sind. Wenn nicht, sagen wir das genauso klar.
Lieber direkt? +49 731 403 213 75 oder info@wescaleit.com